11月18日消息,据国外媒体报道,澳大利亚两名白帽安全研究员Shubham Shah与Sam Curry近期披露了一条针对车企联网车云后台的完整攻击链:仅需一个车牌号,就能远程解锁并启动两家车企在全球任何一台联网车,波及澳大利亚、美国与加拿大市场,相关漏洞已在上报约两小时内完成修复。
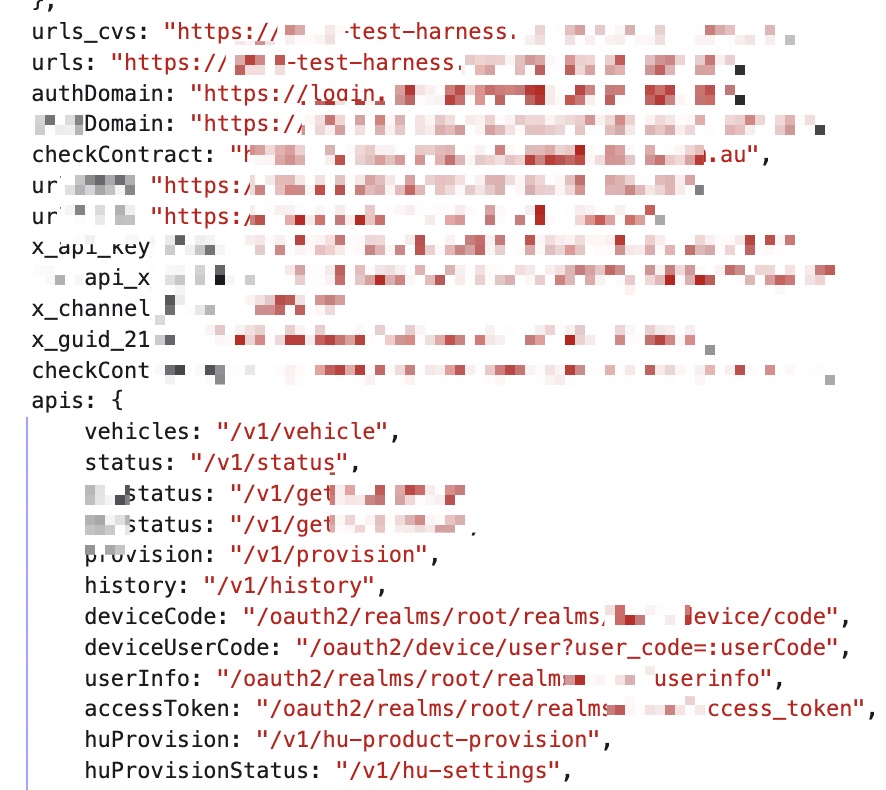
事件的起点相当朴素。Shah为家人购入一台带App远程控制功能的联网SUV后,出于职业习惯反编译了安卓版App,重建了它与车企远程信息服务(Telematics)服务器的通信接口。顺着流量找下去,他发现了一个公网可达、本应仅限员工使用的管理页面「TEST HARNESS」,页面内嵌的JavaScript文件不仅泄露了整个后台的功能地图,还硬编码了可直接调用的API Key——这意味着外人无需任何员工权限,就能查询车主账户信息。
更关键的一步在于「车牌号→车辆」的映射。在澳大利亚,各州登记查询网站公开支持车牌号查VIN车架号,研究员借此锁定车辆对应的VIN,再通过暴露的API反查到车主邮箱与账户。这层映射一旦打通,攻击者眼里的目标就从抽象的服务器变成了街头每一台具体的联网车。
真正的拦路虎是身份认证体系。两家车企均使用ForgeRock OpenIDM管理用户身份,但实施层面漏洞百出:一个本该只用于预发布环境的管理员密码被硬编码进JS包,且在生产环境同样有效;前置的Web应用防火墙(WAF)能用路径穿越手法绕过,管理员令牌照样发放;研究员甚至借助GPT-5.6 Sol Ultra暴力枚举路径名,找到一个未设防的端点,可直接改写任意用户的密码。而最后一道防线形同虚设——澳大利亚环境的MFA多因素认证配置存在缺陷,可被整体跳过。
至此,研究员可以为任意用户签发合法访问令牌,完整冒充其账户身份。向车辆下发一条door-unlock(解锁车门)指令后,测试车应声开门;启动引擎、鸣笛同样不在话下。除解锁与启动外,这条漏洞链还能读取车辆位置、里程、油量、续航、车门状态乃至车主个人信息。演示视频中出现的SUV疑似丰田RAV4,但两家涉事车企的名称均未公开,其中另一家车企受影响范围限于美国市场。

值得庆幸的是,这是一次纯粹的善意披露。研究员只在自有或获授权的车辆上实测,发现漏洞后第一时间上报,两家车企的产品安全团队均在大约两小时内完成修复,目前没有证据显示漏洞曾被恶意利用。这项研究始于今年7月,完整报告于11月上旬正式发布。
综合来看,这次事件再次证明:智能网联时代,车企真正的攻击面早已从车锁和ECU转移到云端后台。一个公网可达的测试工具页、一段没删干净的JS、一处配置失误的MFA,任何低级失误都可能变成「拿车牌号当钥匙」的现实漏洞。对中国市场而言,联网车渗透率全球领先,智能座舱与远程控车已成标配,国内监管部门近年也已就汽车数据安全与智能网联功能划出明确红线。车企与其事后补救,不如把「不硬编码凭据、强制MFA、生产代码瘦身」这类安全基本功做在上线之前。